Cloudways的免费SSL证书,用的是Let's Encrypt,装起来只要点几下。但实际用的时候,常见的麻烦有三种:
- 点了「Install Certificate」,提示失败;
- 装好了,浏览器访问
www的地址还是提示不安全; - 过了两三个月,证书过期了,没有自动续期。
本文把这三种情况的原因和处理方法讲清楚。网站的基本安装步骤,在《Cloudways建站教程》里已经讲过,本文重点是官方文档里的细节和排查。
本文按Cloudways官方帮助文档整理,文中带标注的截图来自官方文档,截图里是旧版后台的界面,新版后台的菜单名称和位置可能略有不同,以你后台实际显示为准。
安装之前,先确认这几点
官方文档列出的前提:
- 网站已经能访问。域名已经在「Domain Management」里添加,DNS解析已经指向服务器的IP;
- 如果用了Cloudflare、Sucuri这类防火墙或CDN,要先暂时关掉保护。Let’s Encrypt要验证你的服务器,经过代理的话验证可能失败:
- Cloudflare:把DNS记录的橙色云朵改成灰色(DNS only),证书装好之后,记得清除Cloudflare的缓存; - Sucuri:把DNS记录暂时切回服务器,或者联系Sucuri开启“Forward Certificate Validation”; - 其他WAF:证书装好之前,暂时关闭保护;
- 一个网站只能有一张证书。重新安装会覆盖已有的证书;
- 如果你用的是Cloudways自带的Cloudflare Enterprise,不需要再装证书,Cloudflare已经提供了加密,在源服务器上装Let’s Encrypt只是多一层保护,不是必须的。
Cloudflare的完整接入方法,包括SSL模式怎么选,见《Cloudways怎么用免费Cloudflare?》。
单个域名的安装步骤
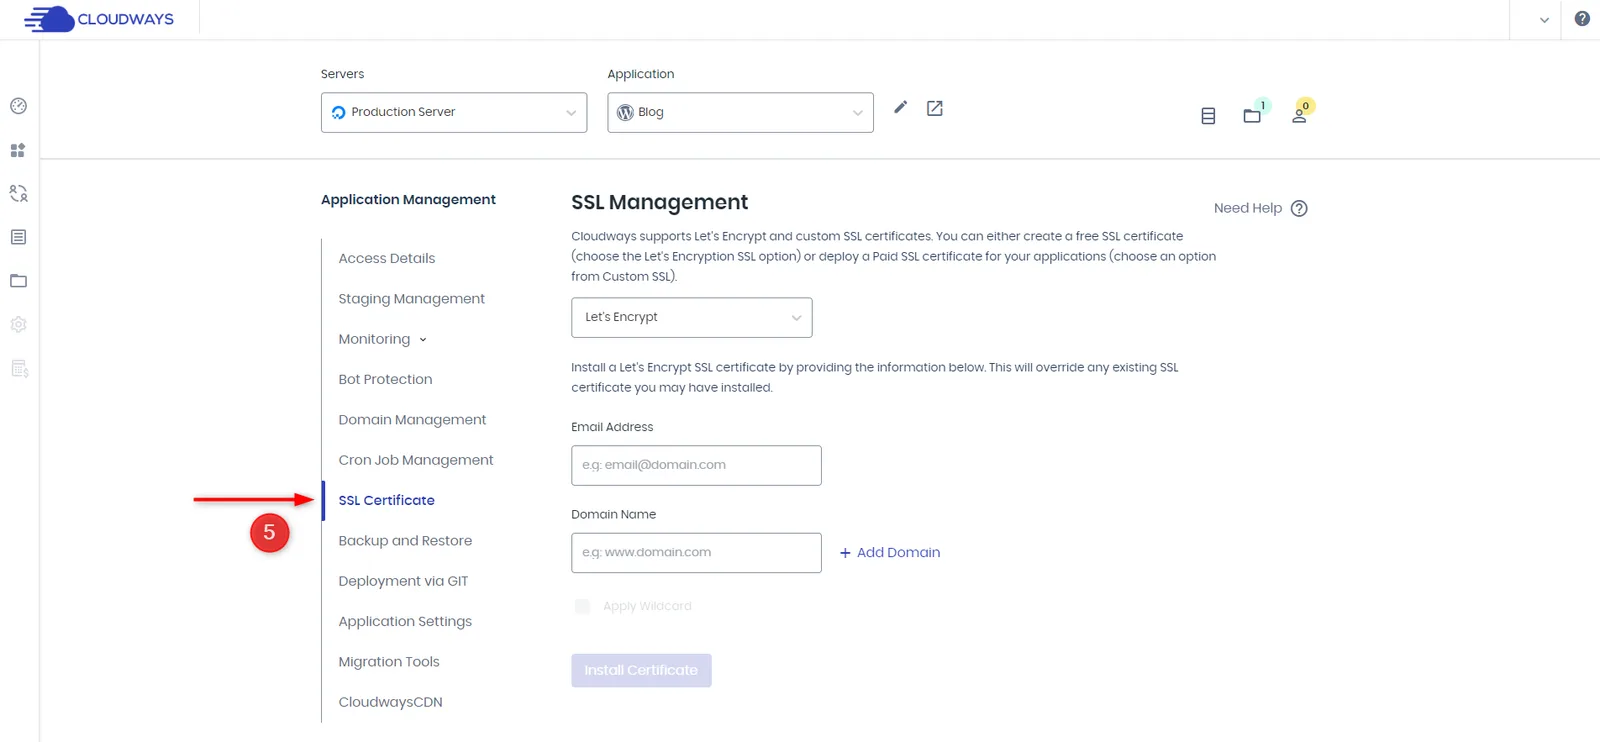
- 进入网站的管理面板,左侧菜单点击「SSL Certificate」(图中5);
- 证书类型选「Let’s Encrypt」;
- 填写邮箱和域名,点击「Install Certificate」。
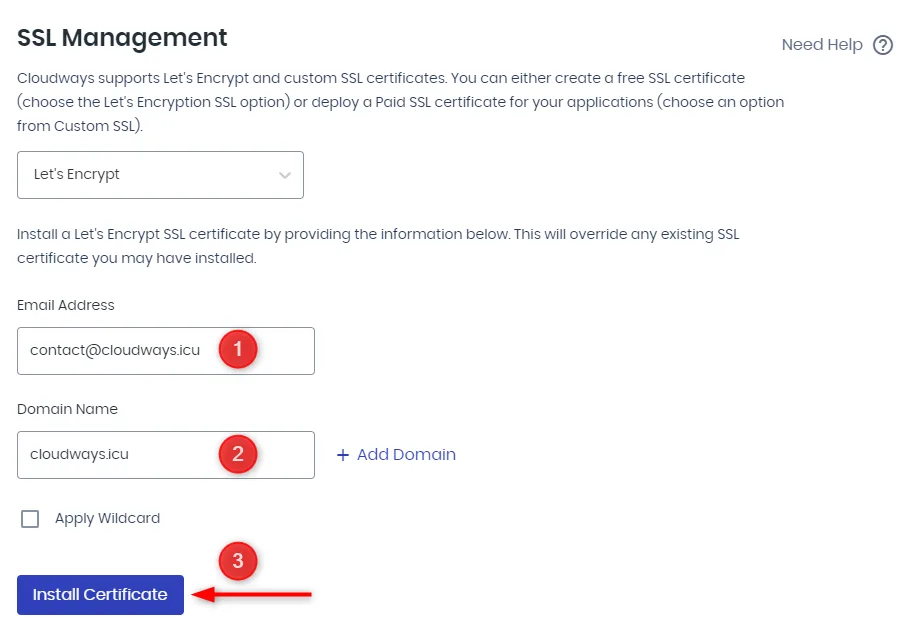
几分钟之后证书就装好了。这里有一个很容易漏的地方:
证书要覆盖www的地址。 如果只给example.com装了证书,访客输入www.example.com时,浏览器会提示不安全。所以要点击「Add Domain」,把www.example.com也加进去。而且www必须能解析:要么有指向服务器IP的A记录,要么是指向主域名的CNAME记录,否则无法添加到证书里。
多个域名和通配符证书
需要给多个域名或子域名装证书,有两种方式:
| 多域名证书(SAN) | 通配符证书(Wildcard) | |
|---|---|---|
| 覆盖的域名 | 你列出来的所有域名 | 根域名和所有子域名(*.example.com) |
| 数量限制 | 一张证书最多100个域名,这是Let’s Encrypt的限制 | 子域名数量不限 |
| 以后加子域名 | 要重新安装一次证书 | 不用重新安装 |
| 验证方式 | 和单域名一样 | 需要DNS验证 |
多域名证书:填邮箱,点击「Add Domain」依次加入每个域名,点击「Install Certificate」。
通配符证书:
- 填邮箱,在域名栏填根域名(不要加
www这类前缀); - 勾选「Apply Wildcard」;
- 页面会给出一条要添加的CNAME记录,主机名是
_acme-challenge,记录值是页面上显示的网站默认域名,TTL选默认值或者600秒; - 去域名的DNS管理处添加这条CNAME记录;
- 用whatsmydns.net这类工具查一下
_acme-challenge.你的域名的CNAME记录有没有生效; - 回到Cloudways点击「Verify DNS」,提示成功后再点击「Install Certificate」。
DNS生效一般要5分钟,慢的时候可能要24小时。
装好之后,不要删除_acme-challenge这条CNAME记录。通配符证书的续期要靠它,删了会导致续期失败。
强制HTTPS跳转
证书装好之后,页面会提示是否开启HTTPS跳转,点击「Enable HTTPS」。开启之后,访问http://的地址会通过301永久重定向,跳转到https://。
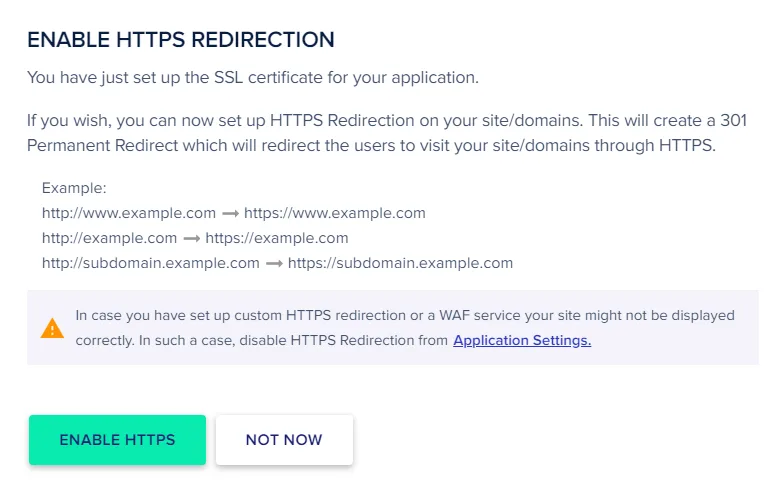
当时选了「Not Now」也没关系,以后可以在「Application Settings」里再开。需要注意:
- 如果你已经在别处设置了跳转,比如Cloudflare、Sucuri或者WordPress插件,不一定要在Cloudways再开一次;
- 要在Cloudways开的话,先把别处的跳转关掉,否则多个跳转互相冲突,网站可能显示异常,最常见的就是浏览器提示“重定向次数过多”,解决办法见Cloudflare那篇。
证书怎么续期?
Let’s Encrypt证书的有效期是90天。Cloudways提供两种续期方式:
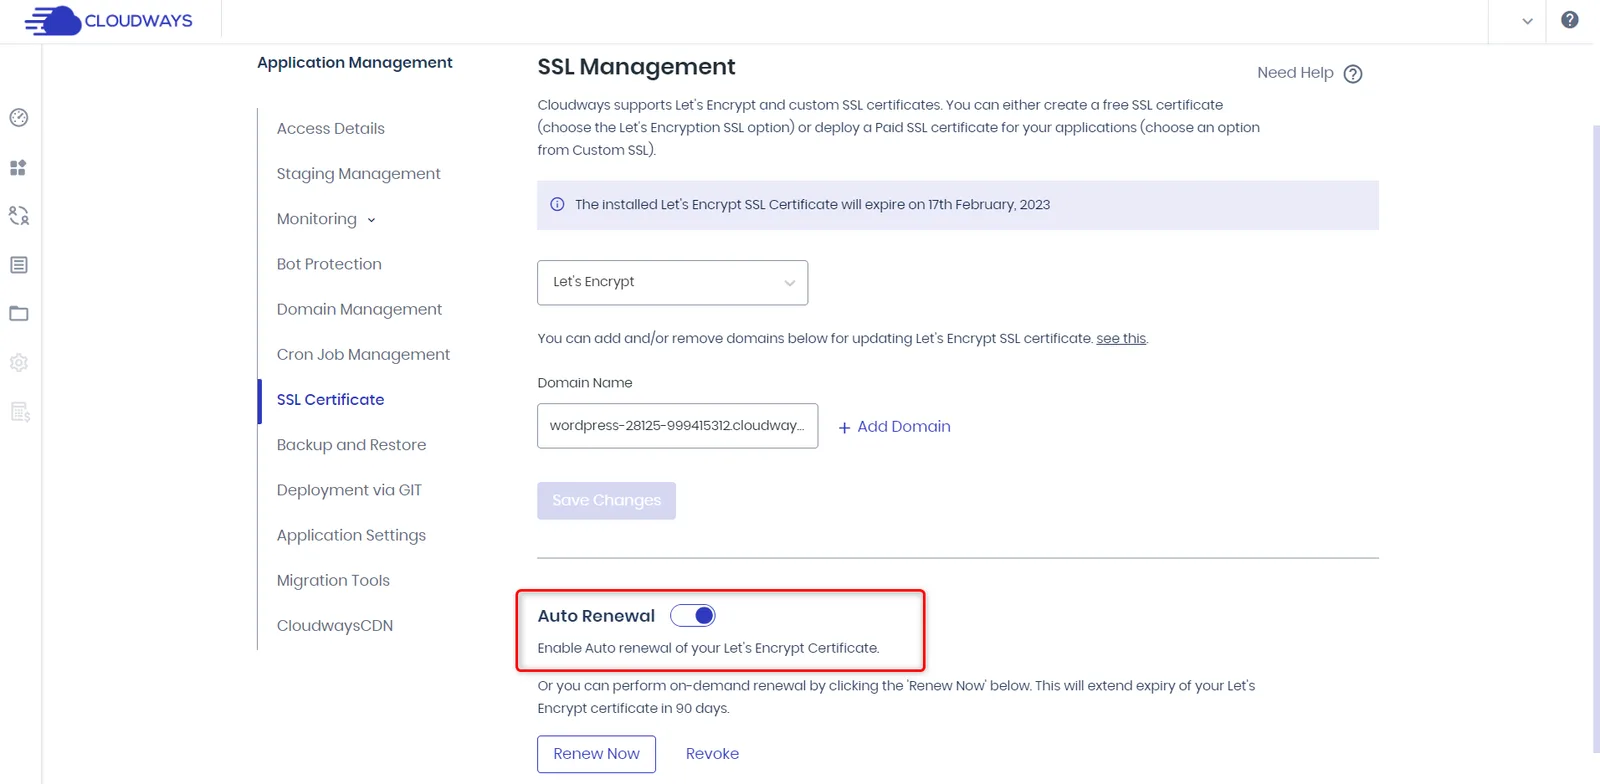
- 自动续期:证书的管理页面有「Auto Renewal」开关,打开之后,Cloudways会在证书到期前30天自动续期。官方建议保持开启;
- 手动续期:点击「Renew Now」,立即续期,有效期重新延长到90天。页面上还有「Revoke」(吊销证书)按钮,别误点。
证书没有自动续期怎么办?
官方给出的排查办法,都需要通过SSH进入服务器修改.htaccess文件。SSH的连接方法见《Cloudways后台常用设置:SFTP/SSH连接、PHP参数修改、Staging测试站》。
动手之前,先手动备份一次网站,步骤见《Cloudways怎么备份和恢复网站?》,万一改错.htaccess可以还原。
如果用了Cloudflare这类代理,续期之前同样要先暂时关掉代理,续期之后再打开。
方法一:临时改名.htaccess
.htaccess里的某些规则(比如强制跳转、安全限制)可能拦住了Let’s Encrypt的验证。临时把它改名,续期完再改回来:
- 用SSH登录,进入网站目录,目录里的应用名和数据库名相同:
cd applications/应用名/public_html/- 把文件改名:
mv .htaccess .htaccess_temp- 回到Cloudways,点击「Renew Now」手动续期;
- 续期成功之后,改回原来的名字:
mv .htaccess_temp .htaccess方法二:在.htaccess最前面加一条规则
方法一不行的话,在.htaccess文件最前面加上这两行,放行验证用的路径,然后再手动续期:
RewriteEngine On
RewriteRule ^.well-known/acme-challenge - [L]
方法三:吊销后重新安装
前两种都不行:先吊销现有的证书,再把.htaccess临时改名,重新安装一张新的证书,装好之后把.htaccess改回来。
如果以上方法都不行,联系Cloudways客服,见《Cloudways怎么联系客服?》。
通配符证书不续期
先检查域名的DNS管理处,_acme-challenge的CNAME记录是不是被删了。没有的话重新添加,再手动续期。
安装或续期失败的排查表
| 现象 | 可能的原因 | 处理办法 |
|---|---|---|
| 点击安装后提示失败 | DNS还没生效,没有指向服务器IP | 等解析生效,用whatsmydns.net检查 |
| 同上 | Cloudflare的橙色云朵开着 | 改成灰色,装好之后再决定是否开启 |
www加不进证书 | www没有A记录或CNAME记录 | 先添加解析记录 |
访问www提示不安全 | 证书里没有www | 重新安装,加上www域名 |
| 自动续期失败 | .htaccess规则拦住验证 | 用上面的三种方法 |
| 通配符证书续期失败 | _acme-challenge的CNAME被删 | 重新添加CNAME |
| 重复安装多次仍失败 | 触发了Let’s Encrypt的频率限制 | 等一段时间,官方的限制是同一个域名一周最多5张证书 |
常见问题
Cloudways的SSL证书要收费吗?
Let’s Encrypt证书的安装和续期都是免费的,包含在所有服务器套餐里。
证书能证明公司身份吗?
不能。Let’s Encrypt只提供域名验证(DV)证书,没有组织验证(OV)证书。需要的话,可以用付费证书,在Cloudways以自定义证书(Custom SSL)的方式安装。
一个网站能装几张证书?
一个网站只能有一张Let’s Encrypt证书,重新安装会覆盖之前的。
已经有证书了,还能装Let’s Encrypt吗?
可以,会覆盖原来的证书。
用了Cloudflare,还需要在Cloudways装证书吗?
需要。Cloudflare的证书只管访客到Cloudflare这一段,Cloudflare到服务器这一段也需要源服务器上的证书,SSL模式选「完全(严格)」才安全,详见Cloudflare那篇。
证书是什么加密强度?
使用2048位RSA密钥签名,大多数浏览器都信任。
总结
Cloudways装SSL证书前,先确认域名已经解析到服务器,用了Cloudflare要先把橙色云朵关成灰色,并且记得把www一起加进证书。
装好之后保持「Auto Renewal」开启,证书会在到期前30天自动续期。续期失败,先备份,再按“临时改名.htaccess”、“加放行规则”、“吊销重装”的顺序处理;通配符证书则检查_acme-challenge的CNAME记录有没有被删。
更多Cloudways的使用教程,可以查看《Cloudways主机教程汇总》。